Akun Pengguna Terpusat
Kelola identitas seluruh pengguna perusahaan melalui Active Directory.
Bangun sistem pengelolaan identitas dan hak akses terpusat untuk perusahaan menggunakan Microsoft Active Directory Domain Services. Saadwebid menyediakan implementasi Windows Server, konfigurasi Domain Controller, integrasi DNS, pengaturan Group Policy, serta penggabungan komputer ke domain sesuai kebutuhan infrastruktur Anda.
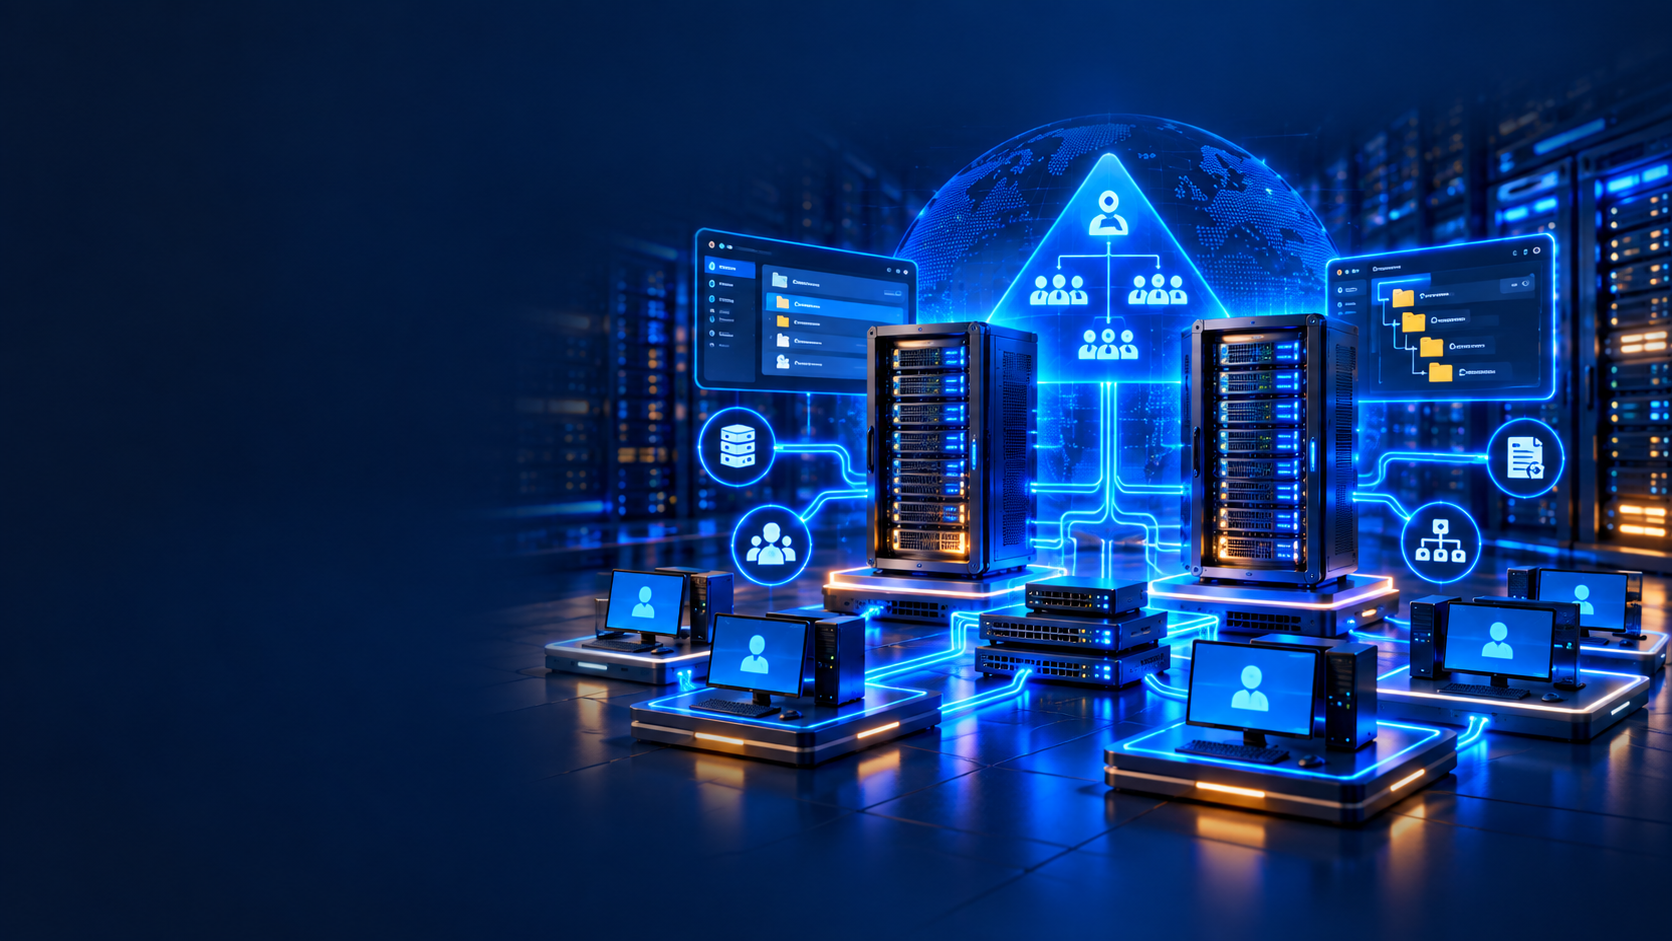
Kelola identitas seluruh pengguna perusahaan melalui Active Directory.
Atur keanggotaan grup serta izin akses ke sumber daya jaringan.
Terapkan pengaturan komputer pengguna melalui Group Policy (GPO).
Tambahkan replikasi direktori dan redundansi autentikasi.
Bangun dan konfigurasi layanan direktori untuk mengelola pengguna, komputer, serta kebijakan jaringan perusahaan.
Persiapkan dan instal Windows Server yang kompatibel dengan rencana implementasi Domain Controller.
Konfigurasi AD DS, buat domain baru, atau tambahkan Domain Controller ke lingkungan Active Directory yang sudah ada.
Konfigurasi layanan DNS domain dan pengaturan resolusi nama yang diperlukan oleh Active Directory.
Buat dan terapkan Group Policy Objects (GPO) untuk pengaturan pengguna dan komputer sesuai kesepakatan.
Buat akun pengguna, security group, dan struktur Organizational Unit (OU) sesuai kebutuhan proyek.
Gabungkan komputer Windows yang disepakati ke domain dan verifikasi autentikasi serta kebijakan yang diterapkan.
Pilih arsitektur berdasarkan jumlah pengguna, topologi jaringan, kebutuhan operasional, dan tingkat ketersediaan layanan yang diinginkan.
Satu Windows Domain Controller menyediakan layanan Active Directory terpusat bagi lingkungan domain yang lebih kecil atau sederhana.
Lingkungan Active Directory dengan Domain Controller tambahan untuk mereplikasi data direktori serta menambah kapasitas autentikasi.
Active Directory mempermudah pengaturan pengguna, pengelolaan autentikasi, dan penerapan kebijakan akses yang konsisten pada lingkungan Windows yang kompatibel.
Sediakan identitas domain tersendiri bagi setiap karyawan tanpa bergantung pada akun lokal yang digunakan bersama.
Gunakan akun domain dan security group untuk mengatur hak akses folder bersama pada file server yang kompatibel.
Terapkan kebijakan ke Organizational Unit (OU), akun pengguna domain, dan komputer yang didukung.
Permudah pengaturan akses berbasis identitas untuk folder bersama dan printer jaringan yang kompatibel.
Setiap proyek direncanakan berdasarkan kondisi infrastruktur, jumlah pengguna, kompatibilitas sistem operasi server, serta kebutuhan implementasi yang disepakati.
Pekerjaan berikut merupakan layanan utama yang tersedia. Jumlah perangkat dan hasil pekerjaan ditetapkan dalam penawaran proyek.
Perencanaan kapasitas dan biaya proyek bergantung pada kondisi lingkungan serta kebutuhan implementasi.
Proses terstruktur untuk merencanakan dan membangun lingkungan Active Directory.
Tinjau jaringan yang ada, pengguna, komputer, serta kebutuhan Windows Server.
Tetapkan arsitektur Domain Controller dan cakupan implementasi yang disepakati.
Konfigurasi Windows Server, Active Directory, DNS, dan Group Policy yang disepakati.
Buat pengguna serta grup, gabungkan komputer yang ditentukan ke domain, lalu verifikasi konfigurasi.
Informasi seputar layanan implementasi Windows Domain Controller.
Domain Controller adalah server yang menjalankan Active Directory Domain Services (AD DS). Sistem ini mengelola identitas domain, autentikasi, dan informasi direktori pengguna serta komputer.
Layanan mencakup instalasi Windows Server, konfigurasi Domain Controller, DNS, Group Policy, pembuatan pengguna dan grup, serta penggabungan komputer ke domain. Jumlah unit dan hasil pekerjaan ditentukan dalam penawaran.
Satu Domain Controller mungkin cukup bagi lingkungan tertentu. Beberapa DC dapat menyediakan replikasi data direktori serta kapasitas autentikasi tambahan. Pemilihan topologi bergantung pada rancangan jaringan dan kebutuhan ketersediaan layanan.
Group Policy adalah mekanisme manajemen Windows untuk menerapkan pengaturan pada pengguna dan komputer domain. Kebijakan yang dikonfigurasi ditetapkan saat perencanaan implementasi.
Ya. Security group Active Directory dapat digunakan untuk pengaturan izin pada file server yang kompatibel. Instalasi file server, migrasi hak akses, dan pengaturan folder bersama harus dicantumkan dalam cakupan proyek jika diperlukan.
Lingkungan pencetakan yang kompatibel dapat menggunakan akun domain dan security group untuk pengaturan akses. Instalasi print server atau konfigurasi printer perlu dikonfirmasi secara terpisah.
Windows Server 2025 dan Windows Server 2022 dapat menjadi pilihan untuk implementasi yang didukung. Versi akhir ditentukan berdasarkan lingkungan yang ada, kompatibilitas functional level, kebutuhan aplikasi, dan lisensi Microsoft yang sah.
Windows Server 2012 dan 2012 R2 merupakan platform lama yang masa Extended Security Updates (ESU)-nya berakhir pada 13 Oktober 2026. Versi ini tidak direkomendasikan untuk implementasi produksi baru. Lingkungan yang masih menggunakannya perlu dievaluasi untuk modernisasi.
Lisensi tidak disebutkan sebagai fasilitas yang otomatis termasuk dalam layanan. Lisensi Windows Server dan kebutuhan CAL harus dikonfirmasi dalam penawaran komersial.
Tidak. Replikasi direktori bukan solusi backup. Backup system state, rencana pemulihan, dan prosedur restore memerlukan strategi backup tersendiri.
Migrasi domain lama memerlukan pemeriksaan kompatibilitas, kesehatan domain, DNS, replikasi, dan rencana transisi. Migrasi tidak otomatis termasuk dalam penawaran implementasi baru.
Klik tombol Minta Penawaran Harga, lalu sampaikan nama perusahaan, jumlah pengguna dan komputer, informasi server yang tersedia, serta kebutuhan Single Domain Controller atau DC tambahan.
Pusatkan pengelolaan identitas, autentikasi domain, DNS, dan Group Policy melalui layanan implementasi Active Directory profesional dari Saadwebid. Konsultasikan kebutuhan perusahaan dan ajukan penawaran proyek.
Klik salah satu dibawah untuk chat WhatsApp atau kirim email kepada kami ke info@saad.web.id